अमेरिकी बैंकों में एआई एजेंट्स पर सख्ती, ग्राहकों के खातों तक पहुंच रोकने के लिए बड़े बैंकों ने उठाए कदम
ग्राहकों के पासवर्ड साझा करने से बढ़ा सुरक्षा का जोखिम
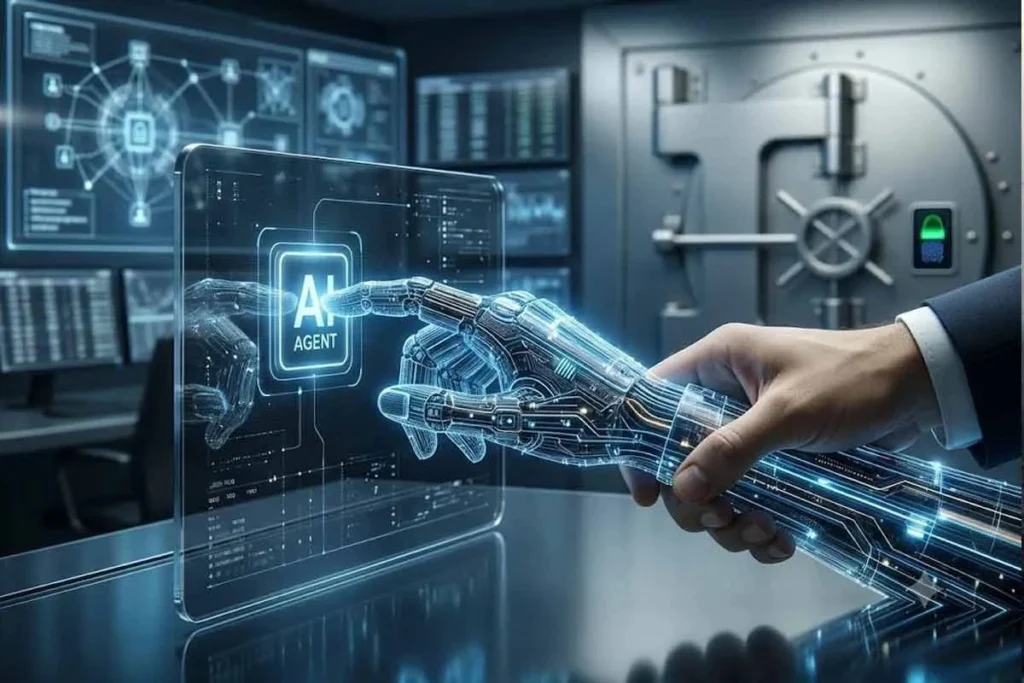
बैंकिंग सुरक्षा को लेकर चिंता उस समय बढ़ी, जब कुछ ग्राहकों ने अपनी बैंकिंग संबंधी जानकारी और लॉगिन विवरण बाहरी एआई ऐप्स के साथ साझा करना शुरू किया। ऐसे टूल्स ग्राहकों की ओर से अलग-अलग काम करने के लिए तैयार किए जाते हैं। लेकिन यदि किसी एआई एजेंट को खाते तक पहुंच मिल जाए और वह बिना पर्याप्त नियंत्रण के कोई कार्रवाई करे, तो गलत लेन-देन का जोखिम पैदा हो सकता है।
जेपीमॉर्गन चेस के मुख्य कार्यकारी अधिकारी जेमी डाइमॉन ने बाहरी एआई टूल्स को बैंकिंग प्रणालियों तक खुली पहुंच देने पर चिंता जताई है। बैंक का रुख है कि ग्राहकों और वित्तीय संस्थानों की सुरक्षा से समझौता करके किसी बाहरी तकनीक को प्रवेश नहीं दिया जा सकता।
मॉर्गन स्टेनली ने बाहरी एआई एजेंट्स की पहुंच रोकी
मॉर्गन स्टेनली ने अपने मंच पर तीसरे पक्ष के एआई एजेंट्स को रोकने के कदम उठाए हैं। उपलब्ध रिपोर्ट के अनुसार, बैंक को अब तक इस मामले में किसी खास नुकसान या हैकिंग की घटना की जानकारी नहीं मिली है। जेपीमॉर्गन चेस, बैंक ऑफ अमेरिका और वेल्स फार्गो भी ऐसे टूल्स से जुड़े जोखिमों को नियंत्रित करने की दिशा में कदम उठा रहे हैं।
इस मामले में एक बड़ी चुनौती यह है कि कई बार ग्राहक अपनी मर्जी से एआई ऐप्स को खाते की जानकारी उपलब्ध कराते हैं। ऐसे में यदि कोई संदिग्ध लेन-देन सामने आता है, तो यह तय करना मुश्किल हो सकता है कि उसे किस श्रेणी में रखा जाए। बैंकिंग संस्थानों को ग्राहकों की अनुमति, लेन-देन की वैधता और सुरक्षा नियमों के बीच संतुलन बनाना पड़ रहा है।
बैंक अपने नियंत्रण वाली तकनीक विकसित करने में जुटे
बैंकिंग संस्थान अब ऐसी तकनीक विकसित करने पर जोर दे रहे हैं, जिससे बाहरी एआई एजेंट्स की गतिविधियों पर नजर रखी जा सके और संभावित जोखिमों को समय रहते रोका जा सके। चार्ल्स श्वाब के मुख्य कार्यकारी अधिकारी रिचर्ड वुस्टर भी इस बात पर नजर रख रहे हैं कि ऐसे एजेंट्स को कितनी बार रोकना पड़ा है।
वित्तीय संस्थानों की प्राथमिकता यह सुनिश्चित करना है कि ग्राहक की पहचान की पुष्टि और हर लेन-देन पर जरूरी नियंत्रण बना रहे। बैंकों का मानना है कि स्वचालित तकनीक का इस्तेमाल तभी सुरक्षित हो सकता है, जब उसके अधिकार और सीमाएं स्पष्ट हों।
अमेरिका से बाहर भी एआई एजेंट्स को लेकर बढ़ी चिंता
एआई एजेंट्स से जुड़े सुरक्षा जोखिमों को लेकर चिंता केवल अमेरिकी बैंकिंग क्षेत्र तक सीमित नहीं है। रिपोर्ट में अमेजन और डेल्टा जैसी कंपनियों की ओर से भी अपने तंत्र में एआई एजेंट्स के इस्तेमाल पर पाबंदियां लगाने का उल्लेख किया गया है। बैंक ऑफ इंग्लैंड और अंतरराष्ट्रीय मुद्रा कोष जैसी संस्थाएं भी स्वचालित प्रणालियों से वित्तीय बाजारों में अस्थिरता पैदा होने की आशंका पर चिंता जता चुकी हैं।
अमेरिकी नियामक संस्थाएं भी बैंकों से यह जानना चाहती हैं कि वे ऐसे एजेंट्स की गतिविधियों पर किस तरह नियंत्रण रखते हैं। वित्तीय क्षेत्र में एआई का इस्तेमाल बढ़ने के साथ यह सवाल अहम हो गया है कि यदि कोई स्वचालित प्रणाली गलत फैसला लेती है, तो उसकी जिम्मेदारी ग्राहक, बैंक या तकनीक उपलब्ध कराने वाली कंपनी में से किसकी होगी।
रीड-ओनली पहुंच पर जोर, लेन-देन के अधिकार सीमित करने की तैयारी
जोखिम कम करने के लिए कुछ बैंक केवल जानकारी देखने की अनुमति देने वाली व्यवस्था की ओर बढ़ रहे हैं। इस तरह के प्रबंध में एआई एजेंट खाते से जुड़ी जानकारी देख सकता है, लेकिन उसे धन हस्तांतरित करने या भुगतान करने की अनुमति नहीं होती।
इस व्यवस्था का उद्देश्य स्वचालित प्रणालियों की उपयोगिता बनाए रखते हुए वित्तीय लेन-देन पर नियंत्रण बैंक के पास रखना है। हालांकि, एआई एजेंट्स की गलतियों या अनधिकृत गतिविधियों के लिए जवाबदेही तय करना अभी भी एक महत्वपूर्ण चुनौती है।
विशेषज्ञों के मुताबिक, एआई एजेंट्स भविष्य में बैंकिंग सेवाओं को अधिक सुविधाजनक बना सकते हैं, लेकिन इसके लिए मजबूत सुरक्षा व्यवस्था जरूरी है। ग्राहकों को सलाह दी जा रही है कि वे अपनी बैंकिंग लॉगिन जानकारी और पासवर्ड किसी भी अनजान या स्वायत्त एआई टूल के साथ साझा न करें।